De CAS-authenticatie van de Universiteit van Angers is gebaseerd op een unieke combinatie van gebruikersnaam/wachtwoord die toegang biedt tot de ENT, Zimbra, Moodle en de Microsoft 365-licentie. Voor het academisch jaar 2026 verdienen verschillende veranderingen op het gebied van beveiliging en levenscyclus van accounts bijzondere aandacht, vooral na de kritieke kwetsbaarheid aangeduid als CVE-2026-73570 die deze zomer servers van Zimbra heeft getroffen.
CVE-2026-73570 en gevolgen voor de Zimbra-infrastructuur van de Universiteit Angers
De kwetsbaarheid CVE-2026-73570 maakt op afstand code-executie mogelijk via de SNMP-service van Zimbra. Deze is actief uitgebuit op productieservers, tot het punt dat de CISA deze heeft toegevoegd aan haar lijst van geëxploiteerde kwetsbaarheden. Franse universitaire servers zijn gecompromitteerd.
De Universiteit van Angers heeft een pagina gepubliceerd die gewijd is aan de beveiligingsupdate van Zimbra, waarin een uitrol van patches op haar infrastructuur wordt bevestigd. Elk Zimbra-wachtwoord dat sinds de zomer van 2026 niet is gewijzigd, moet worden vernieuwd vóór de eerste inlog van het nieuwe academische jaar. We raden aan om te controleren op de afwezigheid van verdachte filterregels of omleidingen in de instellingen van uw inbox, aangezien dit soort backdoors aanhouden na het patchen van de server.
De cybercontext van het academisch jaar 2026 is gespannen. Het ministerie van Onderwijs heeft zelf een beveiligingsincident gerapporteerd dat gegevens betreft die door zijn diensten worden beheerd. Voor studenten en personeel van Angers blijft de Univ Angers-verbinding via het CAS-portaal het enige legitieme toegangspunt. We hebben dit onderwerp gedetailleerd behandeld vanuit het perspectief van de initiële configuratie, met name cap rla 2.2 0 op Diversiteit en Werk, dat het duo ENT-Zimbra in zijn geheel behandelt.
Levenscyclus van het ENT-account en Zimbra-e-mail na uitschrijving
Het studenten ENT-account blijft actief gedurende de gehele periode van administratieve inschrijving. Na uitschrijving blijft de toegang bestaan tot half februari van het volgende jaar, met Zimbra, Moodle en Microsoft 365 die nog steeds functioneel zijn gedurende deze graceperiode.
Na deze periode wordt de Zimbra-inbox verwijderd. De berichtenhistorie verdwijnt definitief. De @univ-angers.fr e-mailadres wordt echter behouden in de vorm van een omleiding naar een persoonlijk adres dat is opgegeven in het digitale loket.
De concrete valkuil: als de omleiding niet is ingesteld voordat het account wordt gesloten, gaan de berichten die naar het universitaire adres worden gestuurd verloren zonder notificatie. Voor een student die zijn studie in de zomer van 2026 afrondt, sluit het actievenster rond februari 2027. We raden aan om deze omleiding in te stellen zodra het diploma is behaald, zonder te wachten op de graceperiode.
Herstel van het ENT-wachtwoord: het terugkerende knelpunt
De procedure voor het herstellen van het ENT-wachtwoord is afhankelijk van een extern e-mailadres (Gmail, Outlook of ander) dat verschilt van het @etud.univ-angers.fr adres. Dit adres moet in het profiel van het digitale loket worden ingevuld voordat er toegang verloren gaat.
Het klassieke scenario bij elke start van het academisch jaar: een student heeft nooit een hersteladres opgegeven, of dit is niet meer geldig. De online reset mislukt, en de enige uitweg is een fysieke gang naar het loket van de studentenadministratie met een identiteitsbewijs. In de periode van inschrijving maken de wachttijden deze procedure bijzonder lang.
Drie controles die nu moeten worden uitgevoerd:
- Bevestigen dat het externe e-mailadres dat aan het ENT-account is gekoppeld nog steeds toegankelijk en niet verlopen is
- De procedure voor het resetten van het wachtwoord testen vanaf de CAS-pagina om te controleren of de herstel-link goed aankomt in de externe inbox
- Het telefoonnummer dat aan het account is gekoppeld bijwerken als de universiteit een tweede verificatiefactor aanbiedt
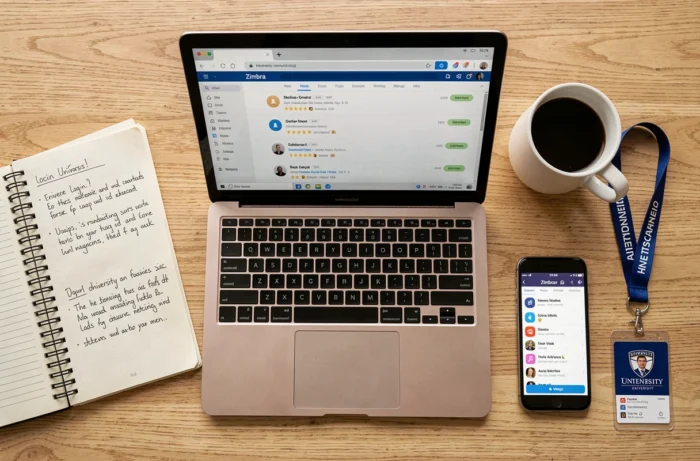
Zimbra configureren in IMAP op een externe e-mailclient
Het IMAP-protocol blijft de aanbevolen methode om Zimbra te synchroniseren met een externe e-mailclient (Thunderbird, Apple Mail, Outlook desktop). De Zimbra-webmail werkt op alle recente browsers, maar de IMAP-synchronisatie biedt offline toegang en een lokale back-up van berichten.
De IMAP-verbindingseisen zijn gedocumenteerd in de Zimbra-FAQ van de universiteit. De inkomende server gebruikt de beveiligde poort met SSL/TLS-encryptie. De uitgaande SMTP-server volgt dezelfde logica. De gebruikersnaam is de volledige CAS-login, niet het e-mailadres.
Een technisch punt dat de populaire handleidingen vaak vergeten: de IMAP-configuratie op Android- of iOS-smartphones vereist soms dat de OAuth-authenticatie wordt uitgeschakeld als de e-mailclient deze standaard probeert te gebruiken. Zimbra gebruikt geen OAuth maar een klassieke wachtwoordauthenticatie. In de Gmail-app op Android moet je “Anders” selecteren en niet “Exchange” om een authenticatiefoutlus te voorkomen.
Beheer van grote bijlagen en Zimbra-inboxquotum
De Zimbra-e-mail van de Universiteit van Angers past strikte verzendregels toe op de grootte van bijlagen. Voor het verzenden van een groot bestand is het gebruik van UA Box (de cloudopslagdienst van de universiteit) de oplossing die door de DSI is voorzien.
UA Box heeft ook een beveiligingsupdate ondergaan in 2026, gedocumenteerd op de website van de universiteit in dezelfde communicatie als de Zimbra-patch. Controleer of uw toegang tot UA Box werkt voordat u deze nodig heeft voor het indienen van een dossier of een groepsverzending.
Enkele operationele regels om te onthouden:
- Nooit een bijlage verzenden die de door de e-maildienst vastgestelde limiet overschrijdt: altijd een UA Box-deel link gebruiken
- Regelmatig de Zimbra-prullenbak legen, omdat verwijderde berichten meetellen voor het quotum zolang ze niet definitief zijn gewist
- Let op gefilterde spamberichten in de map “Ongewenste e-mail”, die ook ruimte innemen en valse positieven kunnen bevatten
De start van het academisch jaar 2026 aan de Universiteit van Angers vereist verhoogde waakzaamheid met betrekking tot de beveiliging van digitale accounts. Tussen de Zimbra-kwetsbaarheid die deze zomer is uitgebuit en de strakke deadlines voor configuratie na inschrijving, blijft het anticiperen op deze instellingen vóór de eerste les de meest betrouwbare manier om een administratieve blokkade tijdens de drukke periode te voorkomen.